

案例名称
AI安全运维协同防御模型平台化实现
案例简介
采用大模型技术和安全运营相结合的方式,将人工智能技术与安全运营平台深度融合、全面赋能,实现了告警降噪、泛化分析、智能化编排、威胁情报、自动化处置、资产与漏洞相结合,实现工具平台一体化,通过使用智能响应处置场景,对产生告警和预案的匹配和推荐,安全运营人员选择告警联动预案实现自动处置。并且通过提供多样化能力的数智安全专家角色,每个专家按方向提供不同的专家级安全能力,辅助进行自动化安全运营工作。
创新技术/模式应用
1.方向创新:从单点防御到协同防御的范式转变
传统金融安全解决方案往往局限于单点或特定层面的防护能力强化,犹如在金融安全大厦的局部添砖加瓦。而本项目独具匠心地提出“协同防御”理念,突破了传统思维的桎梏。它不再将目光仅仅聚焦于单个平台安全能力的提升,而是通过构建一套精密的协同机制,将各个分散的安全节点串联成一张紧密的防护网络,实现整体防御效果的指数级放大,为金融安全防御体系带来了全新的架构范式。
2.场景创新:针对中小金融机构的定制化解决方案
创新性地推出“轻量化、场景化、协同化”三位一体的解决方案,犹如为中小金融机构量身定制了一套合身的“安全战甲”。从资源、业务和能力三个维度深入剖析,场景创新独具特色。在资源维度,通过轻量化设计,让方案能够在老旧硬件上稳定运行,充分挖掘现有资源的潜力;在业务维度,紧密围绕中小机构特色业务,开发专用安全规则,实现安全防护与业务发展的深度融合;在能力维度,提供“开箱即用”的便捷操作界面和自动化运维功能,降低了对专业人员的依赖,使中小机构能够轻松上手,实现智能化安全运维。
3.技术创新:轻量化AI安全大模型与隐私计算的深度融合
在技术层面实现了多项创新突破:一是提出“多专家分区架构”,将安全大模型按任务类型分区,每次仅激活相关专家模块,使资源消耗降低;二是在大模型与安全工具之间设计了“智能体-工具”对接架构,解决了大模型无法直接调用安全工具的行业难题。
与现有技术相比,本项目的轻量化模型在保持80%以上关键任务性能的同时,将参数量蒸馏压缩,使中小机构能够在有限资源条件下实现智能化安全运维,这是现有方案无法实现的突破。特别值得一提的是,本项目设计的“任务导向的参数激活机制”,通过动态组合不同专家模块,既保证了模型的专业性,又大幅提升了推理效率,解决了多任务冲突问题。
项目效果评估
1.威胁告警智能降噪 提升效能 减少人员投入
平台接入数据源7个,每日产生原始告警约1.5万条、威胁告警约4000条,严重及紧急以上告警约300条,需人工对告警进行分析研判工作量较大,接入安全大模型后对告警进行自动运营研判分析。经过平台与探针综合对比,安全大模研判降噪率为95.54%,最终筛选出需人工关注处置的仅占4.46%。
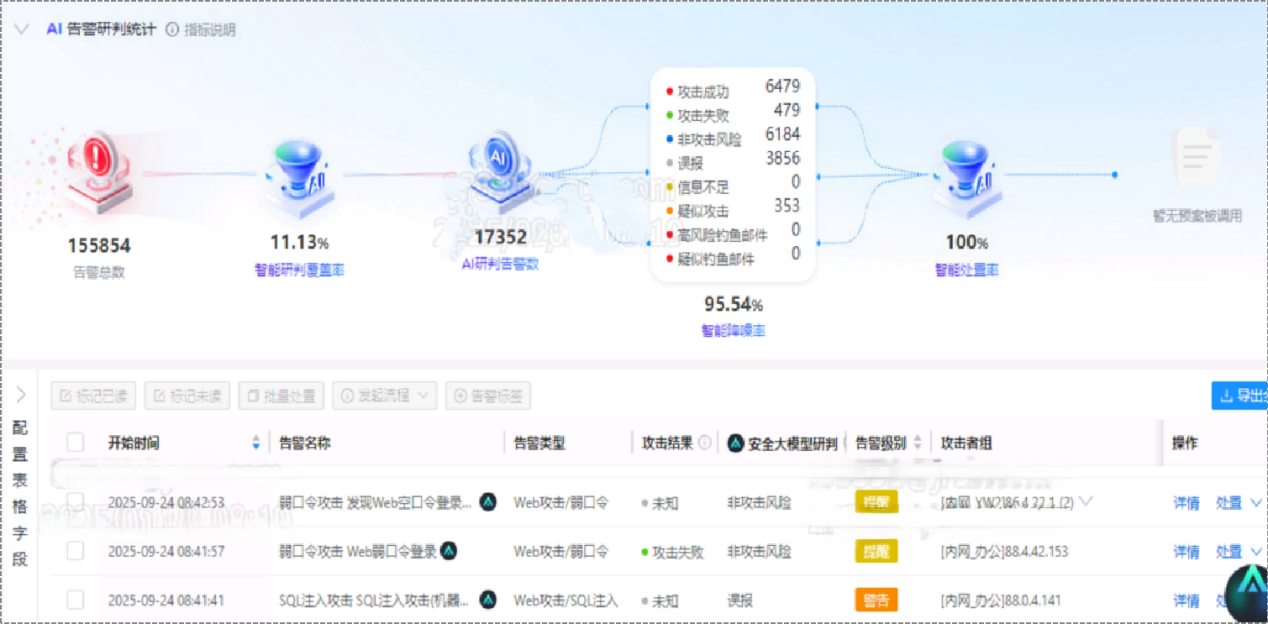
图1:智能告警降噪
2.AI驱动自动化安全运营——漏洞智能研判
在我行网络流量中安全大模型通过服务响应内容识别分析,攻击者首先进行了弱口令登录尝试,试图通过简单的用户名和密码组合访问目标系统;在弱口令登录失败后,攻击者转向了针对Nacos的认证绕过漏洞(CVE-2021-29441);攻击者成功利用此漏洞,绕过了Nacos的认证机制,直接访问了用户列表及其敏感信息并创建管理账户登陆系统。
基础安全设备发现的告警是对该条攻击的结果判断为未知,经过AI只能研判后,结果为攻击成功,自动化处置。
经过人工核查后确实漏洞存在,AI研判提高了告警分析的准确率,也提高了处置速率。
3.AI驱动的实时智能应急响应——资漏智能管理
安全运维管理平台通过自动同步资漏信息,以提供更多主机侧辅助信息,帮助大模型对攻击行为进行深度研判。
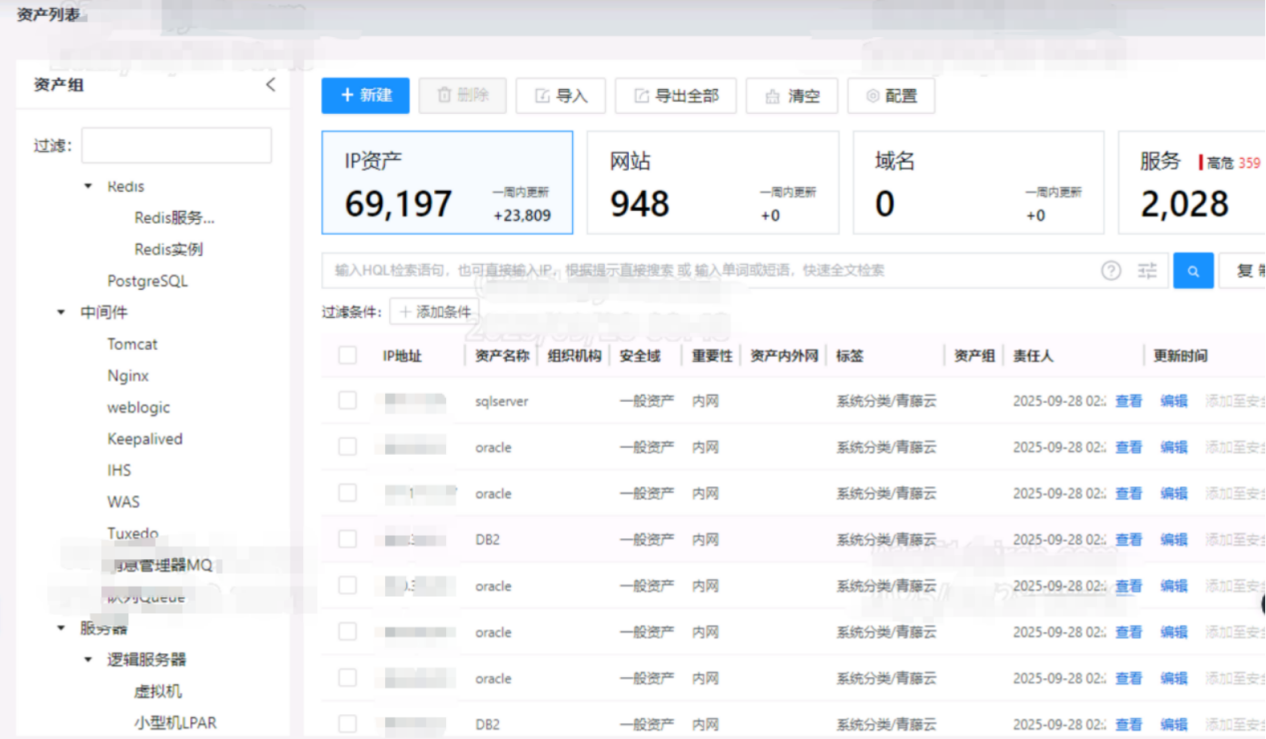
图2:资漏智能管理
通过将资产与漏洞信息作为数据查询支撑,由安全大模型对漏洞利用攻击所影响的受害者资漏信息查询检索,最终对漏洞利用攻击结果进行综合性判断,同时支持快速统计查询存在高危漏洞的资产以精准定位风险。
比如有针对log4j的漏洞利用攻击行为,通过资产管理可以知道那些应用有该组件版本的漏洞,大模型通过攻击流量中的受害ip与资产信息进行综合判断,此次攻击的资产没有该组件不存在该漏洞,判断为攻击失败。
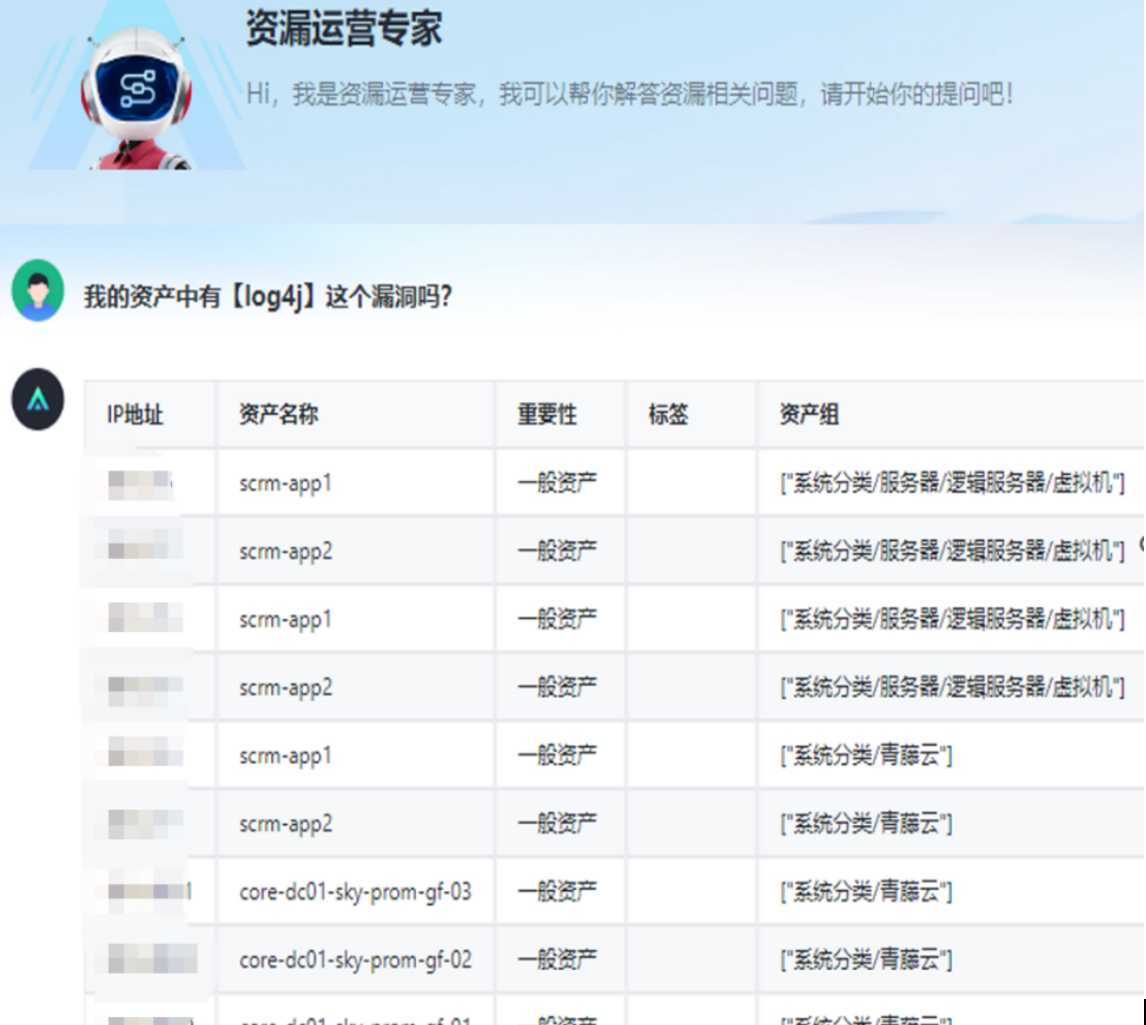
图3:资漏信息查询
4.AI的全方位流量告警智能分析——识别业务误报
通过流量探针获取的HTTP请求流量,原始安全设备判断为SQL注入;通过安全大模型智能研判,识别是业务上的请求流量,不包含任何SQL注入攻击特征,判断安全设备的告警信息为误报。
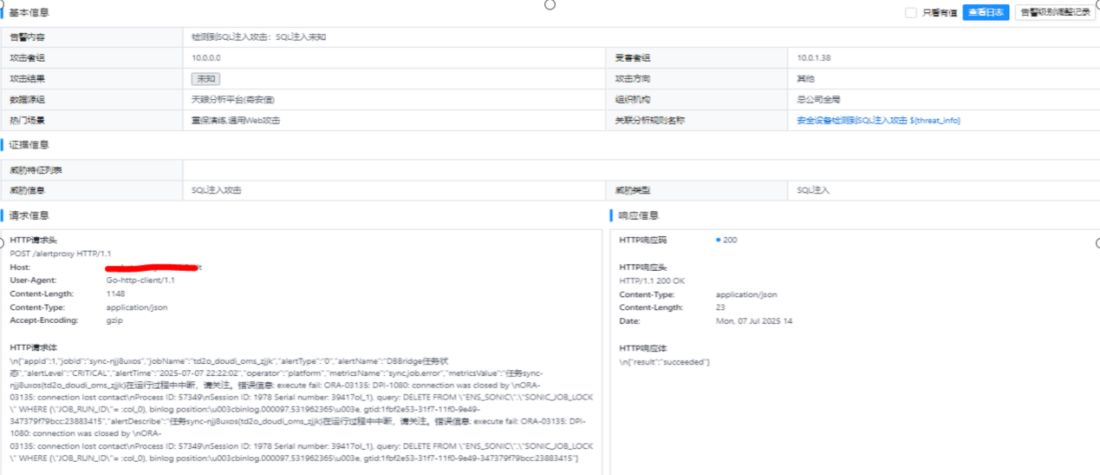
图4:基础安全设备判断SQL注入
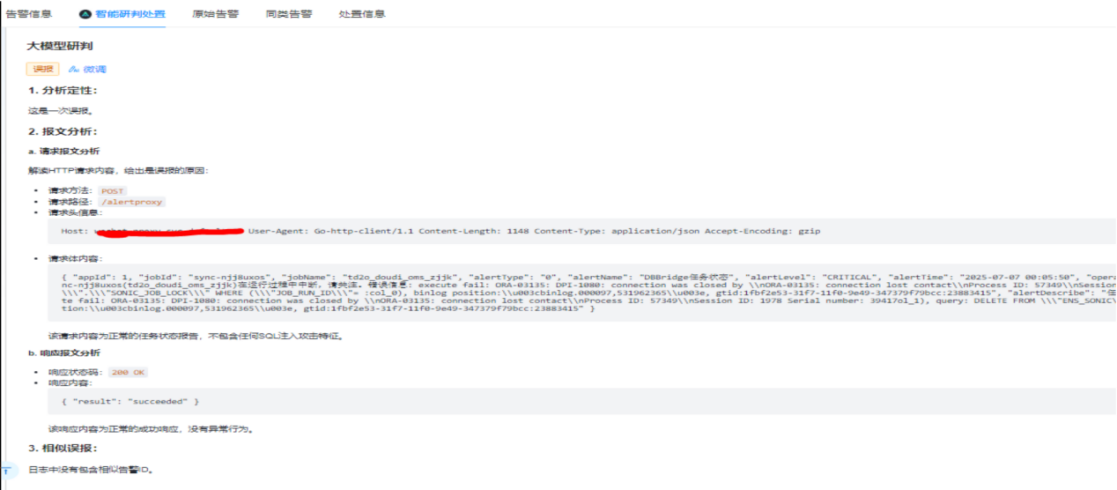
图5:大模型研判告警为误报结果
5.AI赋能其他安全产品
通过调用安全大模型智能体API,将安全大模型的智慧能力结合自身业务需求,赋能到第三方安全管理平台,提升行内整体安全防控建设水平。
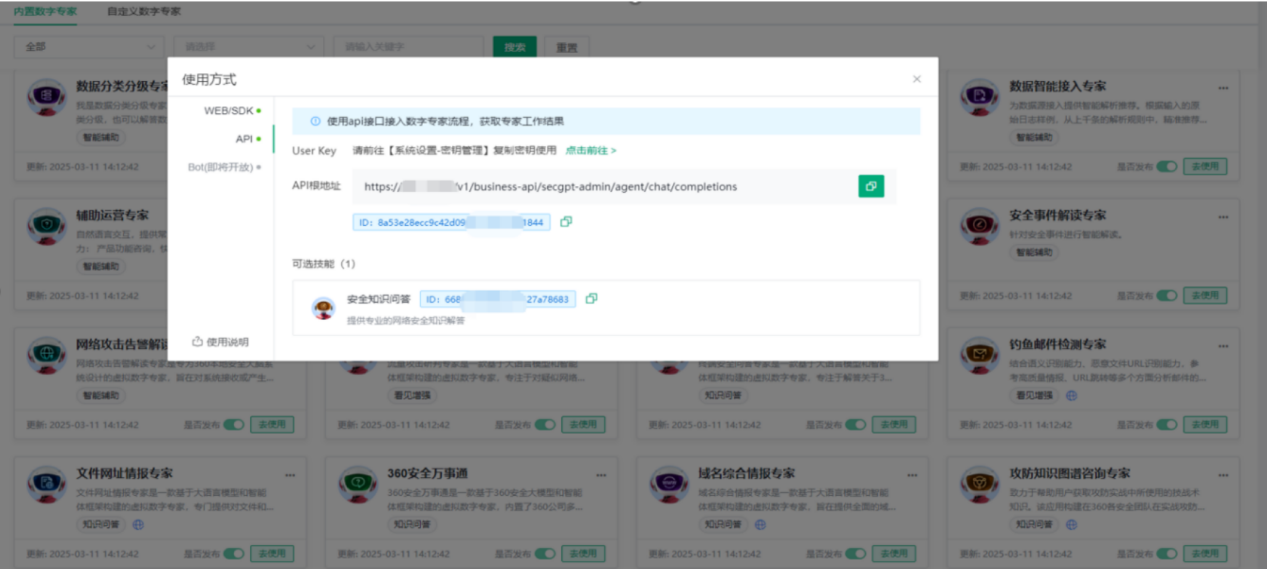
图6:安全专家调用给其他平台使用
责任编辑:佟桃梨
免责声明:
电子银行网发布的专栏、投稿以及征文相关文章,其文字、图片、视频均来源于作者投稿或转载自相关作品方;如涉及未经许可使用作品的问题,请您优先联系我们(联系邮箱:cebnet@cfca.com.cn,电话:400-880-9888),我们会第一时间核实,谢谢配合。


