

案例名称
基于AI Agent的Vibe Coding安全管控与攻击面智能管理
案例简介
本案例建设Vibe Coding安全管控、攻击面智能管理两个平台。前者以静态扫描、AI技能审计及AI复核仲裁开展AI代码审计,结论附代码行号、污点链和修复建议,严重或高危漏洞生成PoC。后者将AI自动化渗透测试纳入其能力体系,基于Fact-Intent-Hint黑板调度工具与技能,以真实响应验证漏洞,关联资产、漏洞和攻击路径。两个平台均共用AI Agent底座,支持行内私有化模型、权限审计与受控执行。原型分别通过64项和234项自动化测试;攻击面平台快速模式约30至60分钟,代码审计样本项目约1至3分钟;共享agent-audit-api引擎,形成开发期与运营期闭环。
创新技术/模式应用
针对Vibe Coding进入农商行研发流程带来的安全风险,以及互联网暴露面与内部系统复杂度不断提升的问题,本案例建设Vibe Coding安全管控与攻击面智能管理两个平台。
Vibe Coding安全管控平台将IDE生成与回填前风险研判、存量代码审计、AI Agent行为约束和审计追溯纳入全流程治理。其AI代码审计采用三条并行路径。第一,使用Semgrep等规则引擎进行静态扫描,覆盖9种主流语言和143类检测项。第二,Agent在只读工具集中自主阅读代码,追踪跨函数、跨文件的污点传播。第三,由AI进行复核仲裁,逐条判定静态告警为确认、误报或待复核。三路结果随后按文件、行号、类型和语义合并去重。每条结论必须附文件行号、污点链、影响和修复建议,严重或高危漏洞生成PoC。平台还通过结构化JSON输出、容错解析、SSE看门狗、任务隔离、安全解压和模型异常重试保障执行稳定性。
攻击面智能管理平台将AI自动化渗透测试作为核心子能力,采用工具链与Agent双轨协同。工具链方面,nmap、fscan、dirsearch、nuclei等工具提供资产、端口、指纹和漏洞事实。Agent方面,依托Fact-Intent-Hint黑板维护任务状态,并基于OODA循环规划有界探索。执行过程中使用Bootstrap、Reason、Explore三类任务推进,支持任务回收和断点续跑。所有漏洞须经真实HTTP响应验证,并经语义去重、越界资产剔除和风险评分后入报,任务结果进一步沉淀为资产库、漏洞库和知识库,并用于攻击路径推演。
两个平台共用一套AI Agent底座,公共能力统一建设,以减少重复开发。该底座提供模型热切换和统一Skills机制,支持行内私有化模型部署,并可在模型异常时降级运行。在Skills机制下,Vibe Coding安全管控平台形成覆盖9种主流语言、143类检测项的代码审计能力;攻击面智能管理平台形成100余项渗透技能,覆盖12类风险场景。底座还统一设置目标与工具白名单、临时工作区、RBAC权限控制和操作审计,约束Agent及工具的执行范围。两个平台共享agent-audit-api引擎,通过复用统一底座减少两类业务的重复建设,形成开发期与运营期闭环,旨在提升农商行AI研发安全防护、风险预判和合规管控能力。
项目效果评估
一、痛点与需求
针对AI辅助研发代码量增长与人工评审不足、传统静态扫描误报高且缺少业务上下文,以及人工渗透测试周期长、覆盖不足、依赖专家经验。两个平台分别承载Vibe Coding全流程安全管控和攻击面智能管理,其中AI代码审计属于前者,AI自动化渗透测试属于后者。
二、平台界面与使用
Vibe Coding安全管控平台采用Web控制台,设置管理员、操作员、审计员三类角色。登录后可在任务列表新建审计,上传ZIP源码并填写名称、业务背景;平台安全解压后启动规则扫描、Agent审计和AI复核,并显示阶段进度。详情可按漏洞类型、文件、行号和置信度查看污点链、影响与修复建议,支持复制PoC及下载CSV、Markdown和误报清单。该平台的界面导览、新建审计和漏洞详情见图1至图3。
攻击面智能管理平台由系统大屏、任务执行、报告、攻击面总览、资产库、漏洞管理、攻击链、知识库、模型配置和用户管理组成。用户可新建任务,录入授权目标、选择快速或深度模式、跳过指定工具并填写测试环境说明;执行页显示当前任务、实时日志和工具记录,支持暂停、继续、结束和删除。攻击面总览可查看资产与漏洞统计、Fact-Intent-Hint黑板图及任务对比,报告页提供漏洞证据、复现步骤、修复建议和费用估算。该平台的界面导览、发起任务界面和黑板图解读见图4至图6。
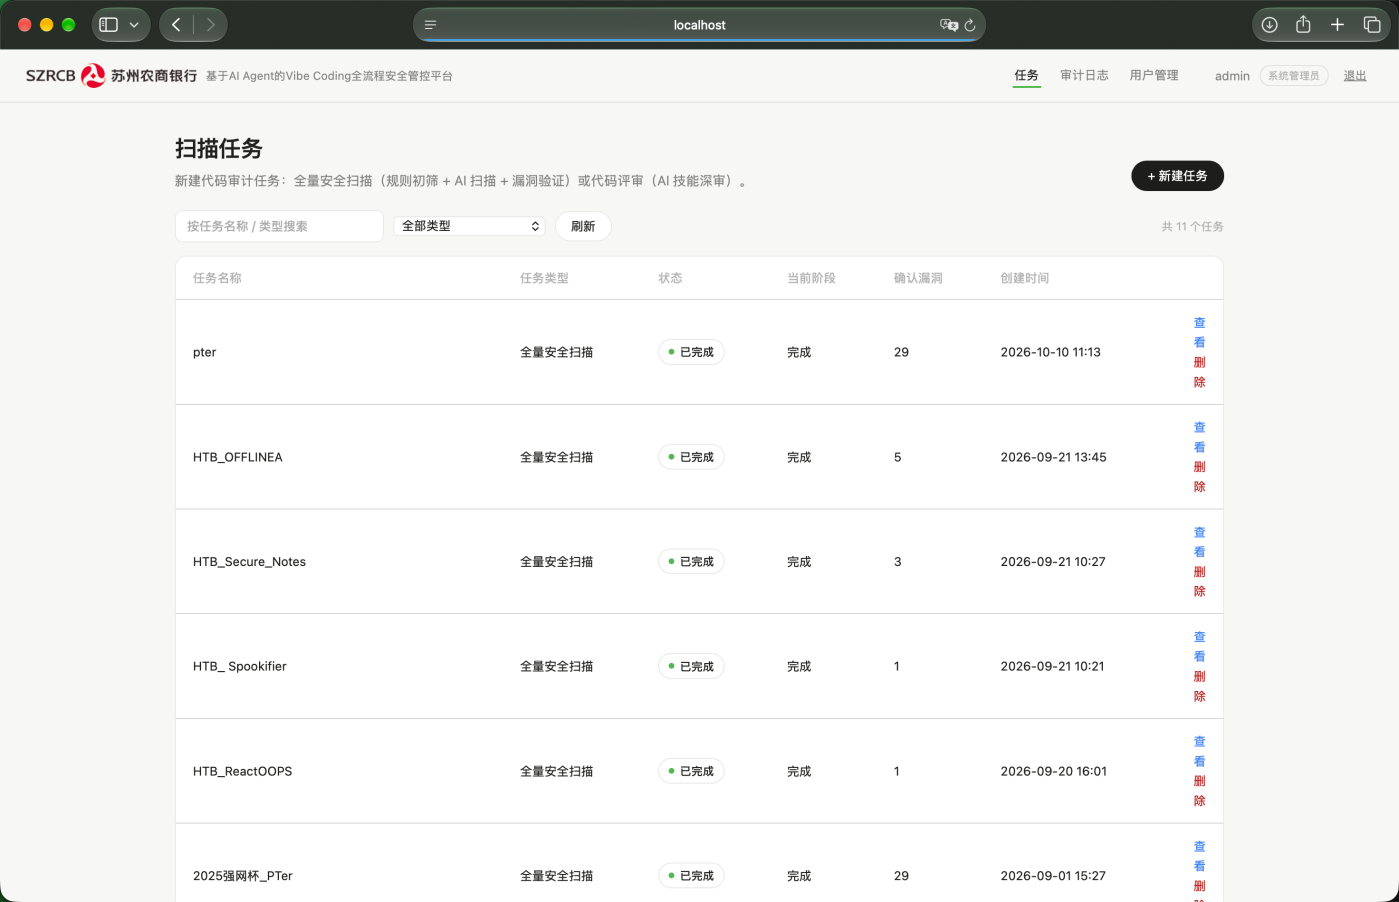
图1 Vibe Coding安全管控平台的界面导览
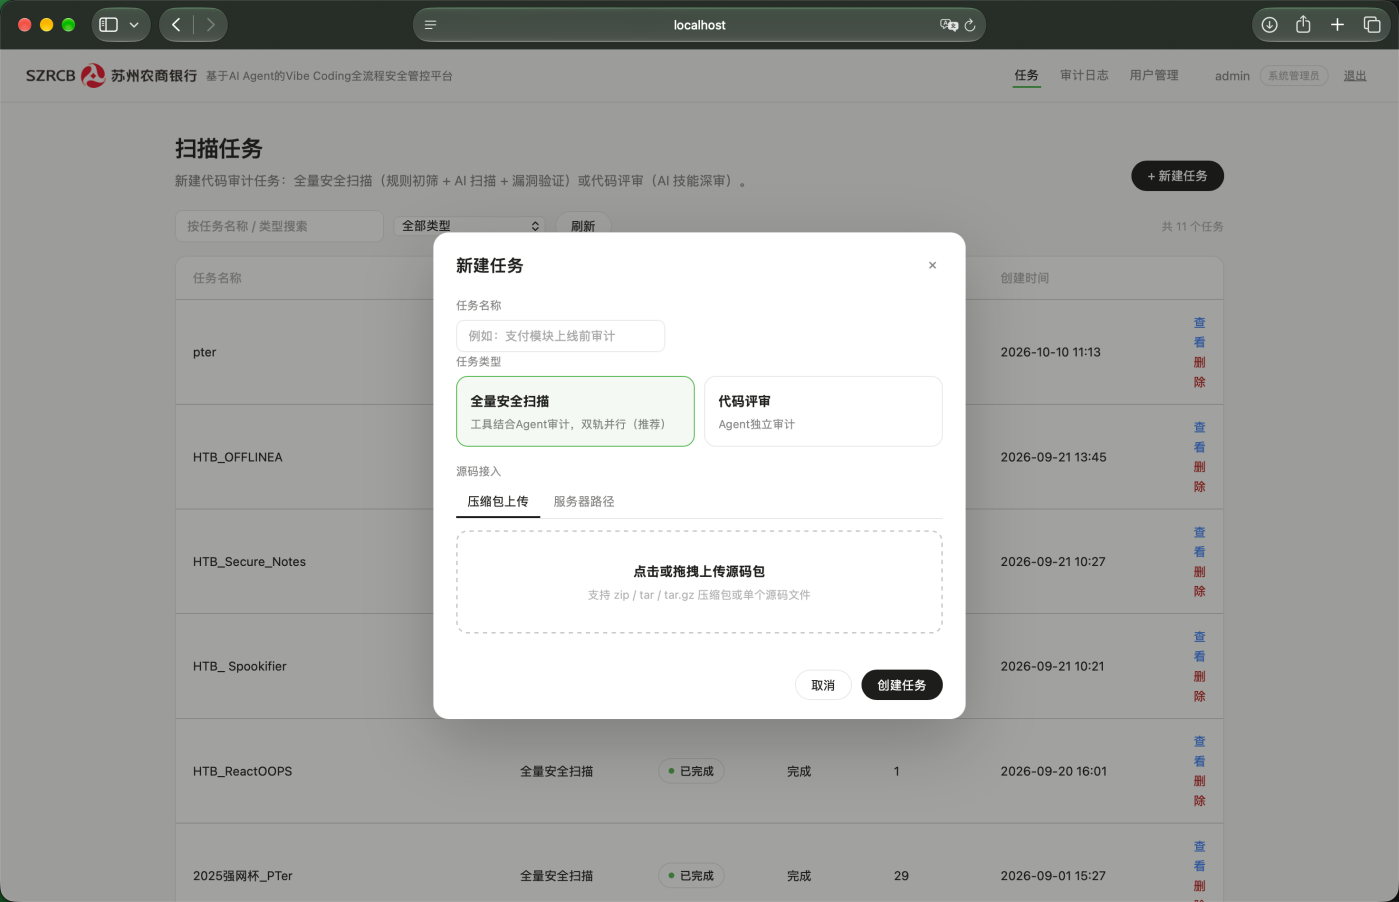
图2 Vibe Coding安全管控平台的新建审计
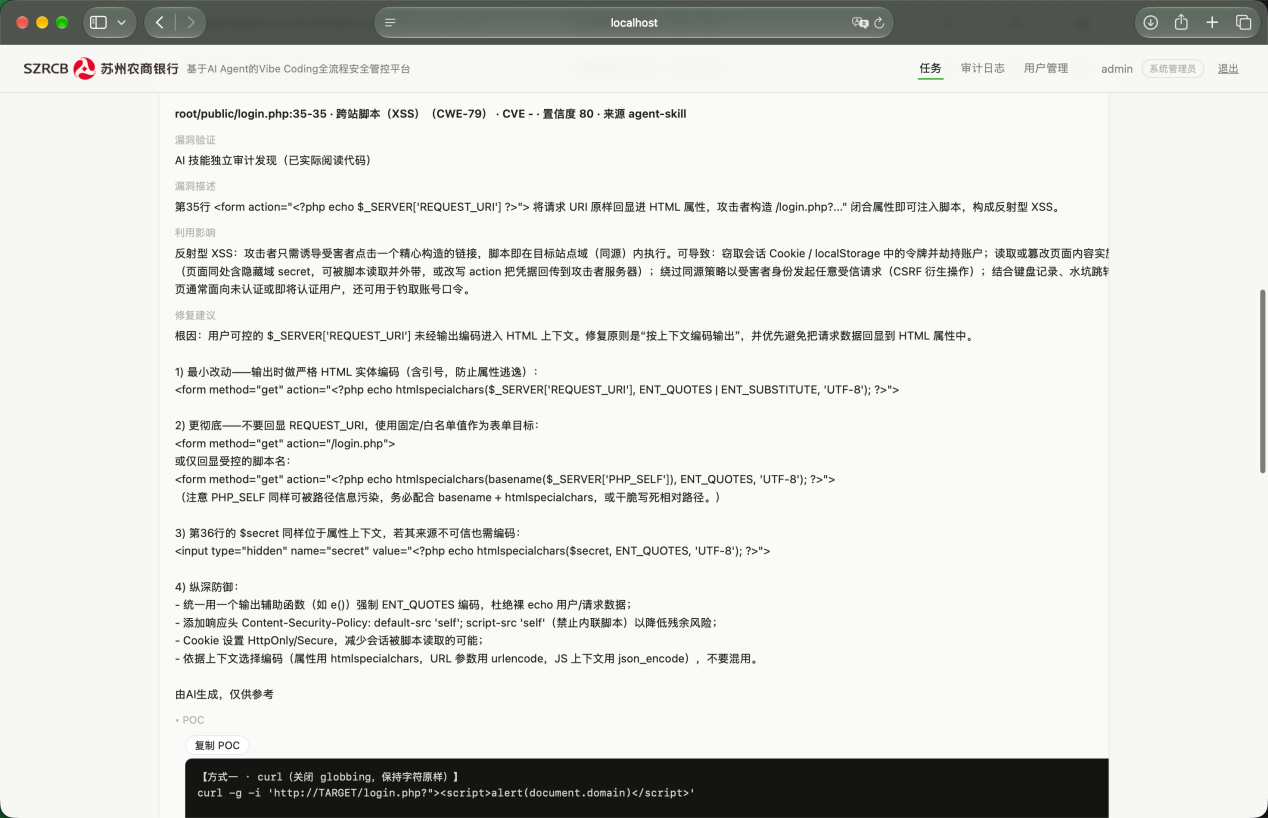
图3 Vibe Coding安全管控平台的漏洞详情
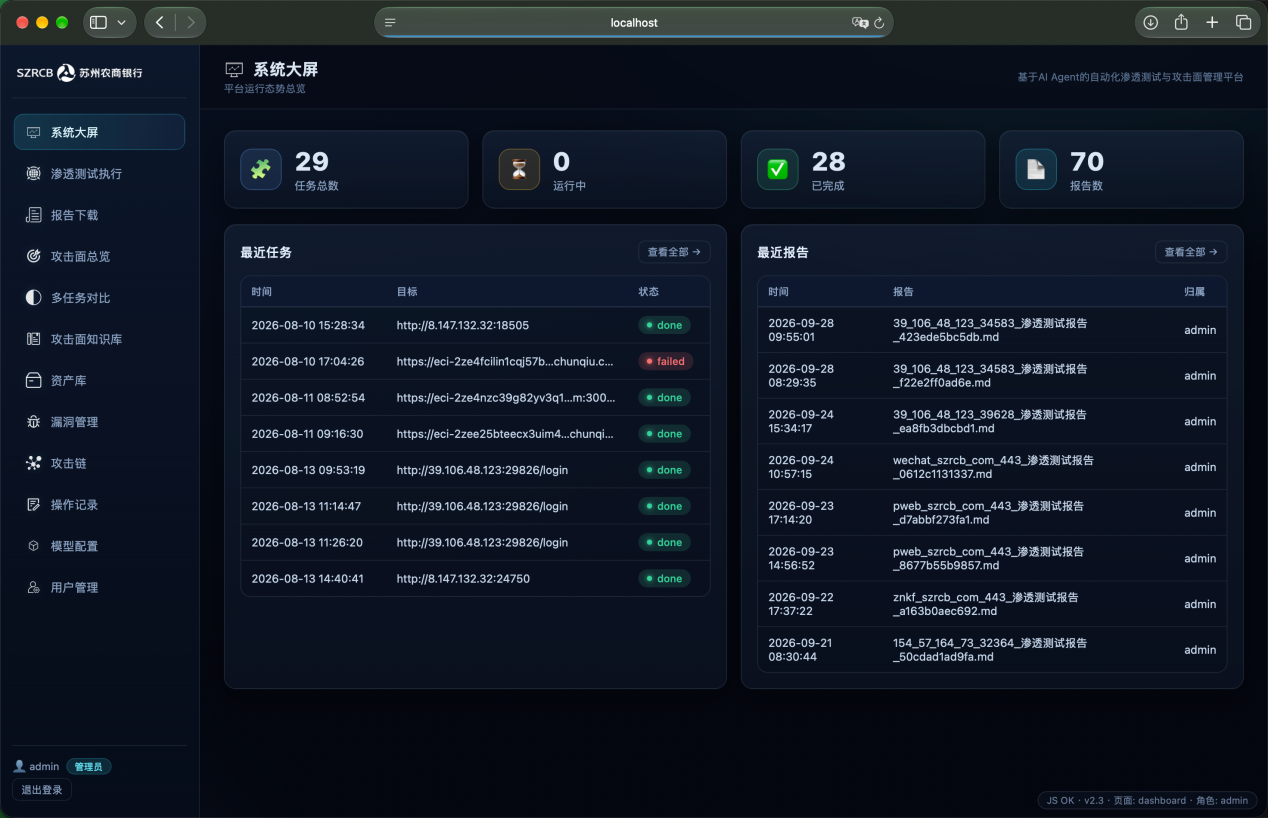
图4 攻击面智能管理平台的界面导览
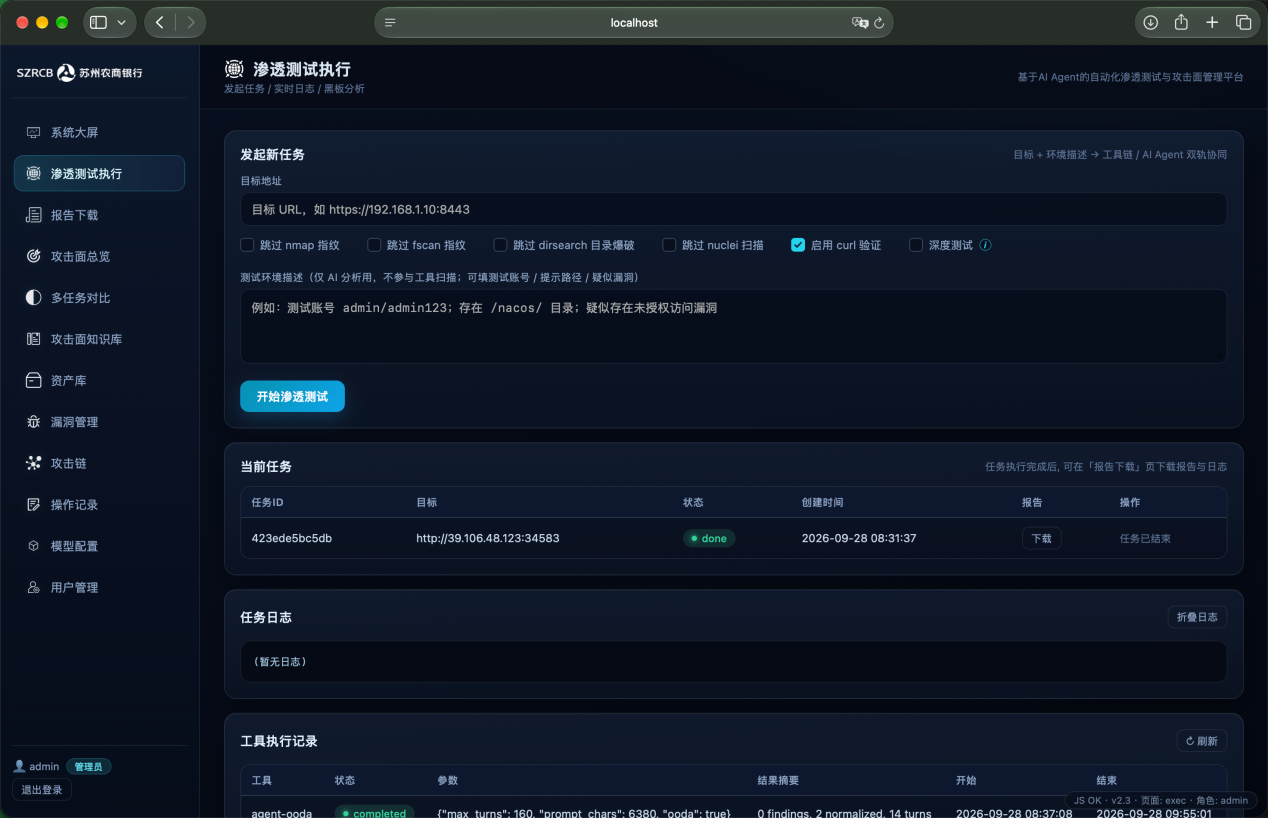
图5 攻击面智能管理平台的发起任务界面
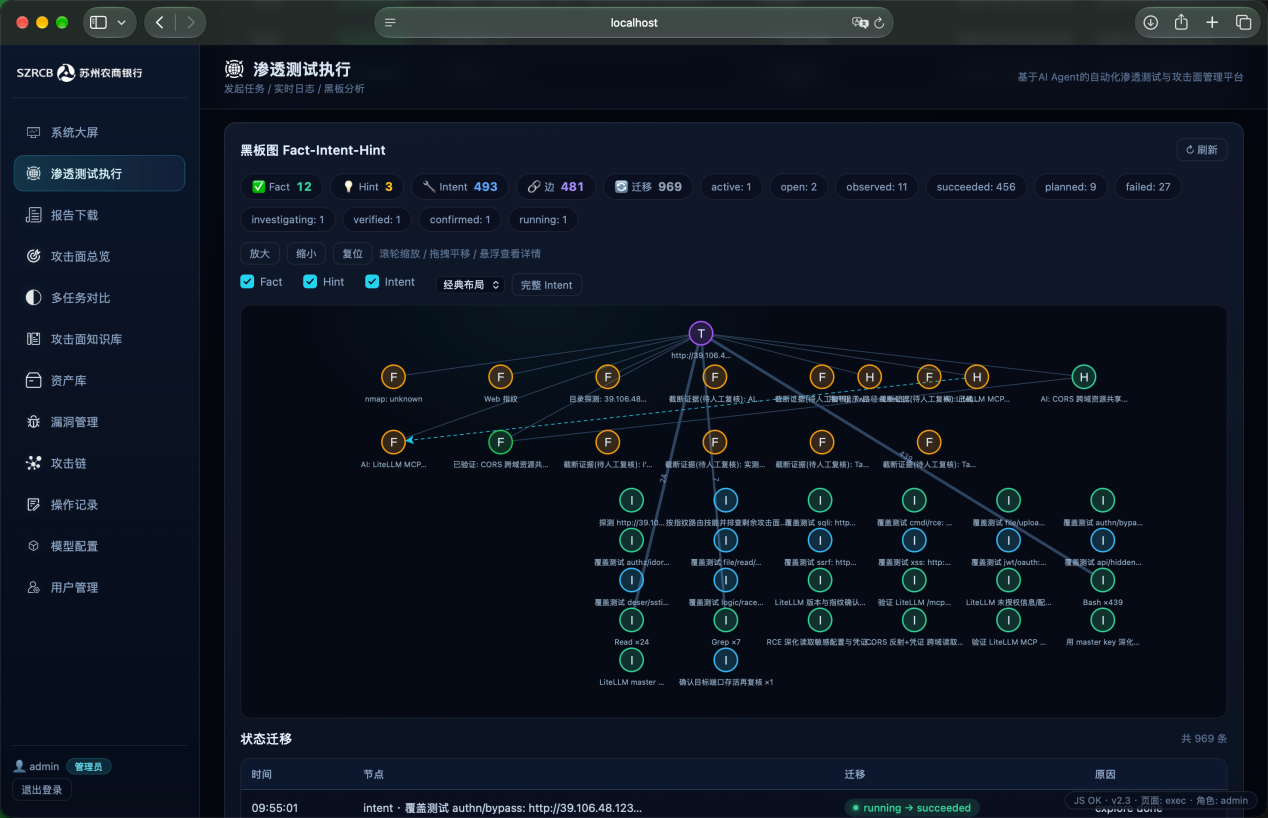
图6 攻击面智能管理平台的黑板图解读
三、效果数据
Vibe Coding安全管控平台64项自动化测试全部通过,覆盖9种主流语言、143类检测项,样本项目约1至3分钟,中小型项目端到端1至3小时,PoC四要素完整率100%,并形成确认、误报、待复核三态清单。攻击面智能管理平台234项自动化测试全部通过,形成100余项技能和12类风险场景;3轮授权实测验证了硬编码JWT密钥、.git源码泄露、开放代理等风险,快速模式30至60分钟、深度模式1至3小时,单次成本约2至15元,重复发现经语义去重后趋零。
责任编辑:佟桃梨
免责声明:
电子银行网发布的专栏、投稿以及征文相关文章,其文字、图片、视频均来源于作者投稿或转载自相关作品方;如涉及未经许可使用作品的问题,请您优先联系我们(联系邮箱:cebnet@cfca.com.cn,电话:400-880-9888),我们会第一时间核实,谢谢配合。


