

案例名称
金融敏感数据动态分级与自适应防护
案例简介
针对农商行敏感数据静态分级“一刀切”、策略与分级脱节、接口数据流动不可见等痛点,紫金农商银行建成“动态分级引擎+API网关+API审计反哺”三位一体的数据自适应防护体系。项目首创“静态基线+动态感知”五维评分模型,对客户、账户、交易、征信等敏感数据实时定级、动态调级;分级结果自动驱动API网关执行字段脱敏、限速与异常阻断,实现“一级一策、随级变策”;调用日志经审计研判反哺分级规则,形成“识别—定级—防护—审计—优化”闭环。策略生效由小时级缩短至分钟级,风险行为秒级识别阻断,敏感数据操作全程可追溯、可定责,为中小银行数据安全全域联防提供可复制、可推广的实践路径。
创新技术/模式应用
本项目属于数据安全全域联防与动态防护领域,核心创新技术与应用模式如下:
一是首创“静态基线+动态感知”五维动态分级模型。突破传统静态分级“一次定级、长期不变”的局限,按字段名(40%)、数据元别名(30%)、内容正则(15%)、业务场景(10%)、字段类型(5%)五维加权评分,将敏感等级划分为L1低、L2中、L3高、L4极高四级;综合评分80分以上由系统自动确认,60至79分转人工确认,兼顾自动化与可解释性。当数据进入高风险场景、发生跨系统共享或出现异常访问时自动升敏,风险解除后按规则自动降级,实现等级随场景与风险动态调整。
二是建立标准数据元与全链路血缘映射机制。统一维护数据元编码、别名词典与正则规则,自动打通“数据库字段—标准元数据—API字段”映射关系,即使接口字段命名与库表不一致,也能自动继承敏感等级,解决了库表分级成果无法传递到API层的问题。
三是实现基于API网关的自适应防护。内置L1至L4分级防护策略模板,支持一键下发、批量下发与回滚;网关按数据等级自动执行字段级脱敏、访问限速、白名单访问控制、强鉴权与二次校验、异常阻断等措施,形成“一级一策、随级变策”的执行能力。
四是构建审计反哺的持续优化闭环。对API调用行为全量记录、分级审计,自动识别批量查询、越权调用、异常高频、异地访问、敏感数据过度返回等风险行为;审计发现经人工研判后反哺分级规则与策略权重,形成“识别—定级—防护—审计—优化”的自我优化机制。
五是采用轻量化旁路部署模式。动态防护工作台逻辑串联、代理请求流量,对业务系统零改造、对现有环境要求低,策略生效时间由小时级缩短至分钟级,风险行为秒级识别与阻断,具备在全省农商行快速复制推广的工程可行性。
项目效果评估
一、解决的痛点与满足的需求
一是破解静态分级“一刀切”难题,防护过度影响业务效率、防护不足埋下泄露隐患的问题得到解决,敏感等级可随业务场景、流转状态与实时风险动态调整、因级施防;二是破解分级结果与防护手段脱节问题,策略由人工配置改为分级结果自动驱动下发,策略生效时间由数小时缩短至分钟级,越权调用、敏感数据过度暴露、异常高频访问等风险实现秒级识别与实时阻断;三是破解接口数据流动不可见、合规举证困难问题,实现API调用全量审计覆盖生产、测试、共享全场景,敏感数据操作可追溯、可定责。
二、效果数据
项目建成覆盖客户、账户、交易、信贷、征信等类型的标准数据元库与别名词典,实现库表字段与API字段自动映射定级;五维评分模型上线后,综合评分80分以上的字段映射关系全部由系统自动确认,大幅减少人工逐条比对工作量;L1至L4分级防护策略在客户信息查询、账户余额查询、统一认证等典型接口下发生效,实现敏感字段自动脱敏、超频访问自动限速(返回429)、越权与批量调用实时阻断;审计模块自动发现限速与阻断事件并提供完整证据链,经人工研判反哺规则优化,试点期间防护策略未影响正常业务访问。项目同步固化标准规范、技术方案、部署文档与运维手册等成果材料。
三、相比旧版本的显著优化
相比传统静态分类分级工具“只管库表、不管接口,只出清单、不出动作”的旧模式,本平台实现三项跃升:由静态标签升级为五维动态评分定级,等级随场景与风险实时调整;由人工配置策略升级为分级结果自动驱动网关执行脱敏、限速、阻断等防护动作;由孤立审计日志升级为审计发现反哺分级规则的自我优化闭环,整体提升农商行数据安全治理的精细化、自动化、智能化水平。
案例正文
一、建设背景
随着金融数字化转型不断深入,农商行在服务“三农”与小微企业的过程中,积累了海量涉及企业及个人身份、账户、信贷记录、交易流水、抵押物、征信等高度敏感的数据资产,监管部门明确要求金融机构落实数据分类分级、访问控制与审计追溯。然而,多数农商行仍采用“静态分级、人工配策”模式:分级结果一次定级、长期不变,防护策略“一刀切”;分级结果与防护手段缺乏自动联动,策略依赖人工配置、响应滞后;大量敏感数据经接口传输,缺乏对接口中敏感数据流动的可见性,事后难以溯源、合规举证困难。为破解上述难题,紫金农商银行组成联合课题组,于2026年5月至9月实施“金融敏感数据动态分级与自适应防护”课题攻关。
二、总体方案
项目构建“动态分级引擎+API网关+API审计反哺”三位一体的数据自适应防护体系:以动态分级为判断中枢、自适应防护为执行抓手、API安全审计为感知前哨。业务请求经API网关转发,请求与响应报文至动态防护工作台,工作台解析报文字段、经标准数据元映射与五维评分完成动态定级,按L1至L4等级自动生成防护策略并下发网关执行,全量调用与处置日志送审计节点,审计发现经研判反哺分级规则,形成完整闭环。总体技术架构如图1所示。
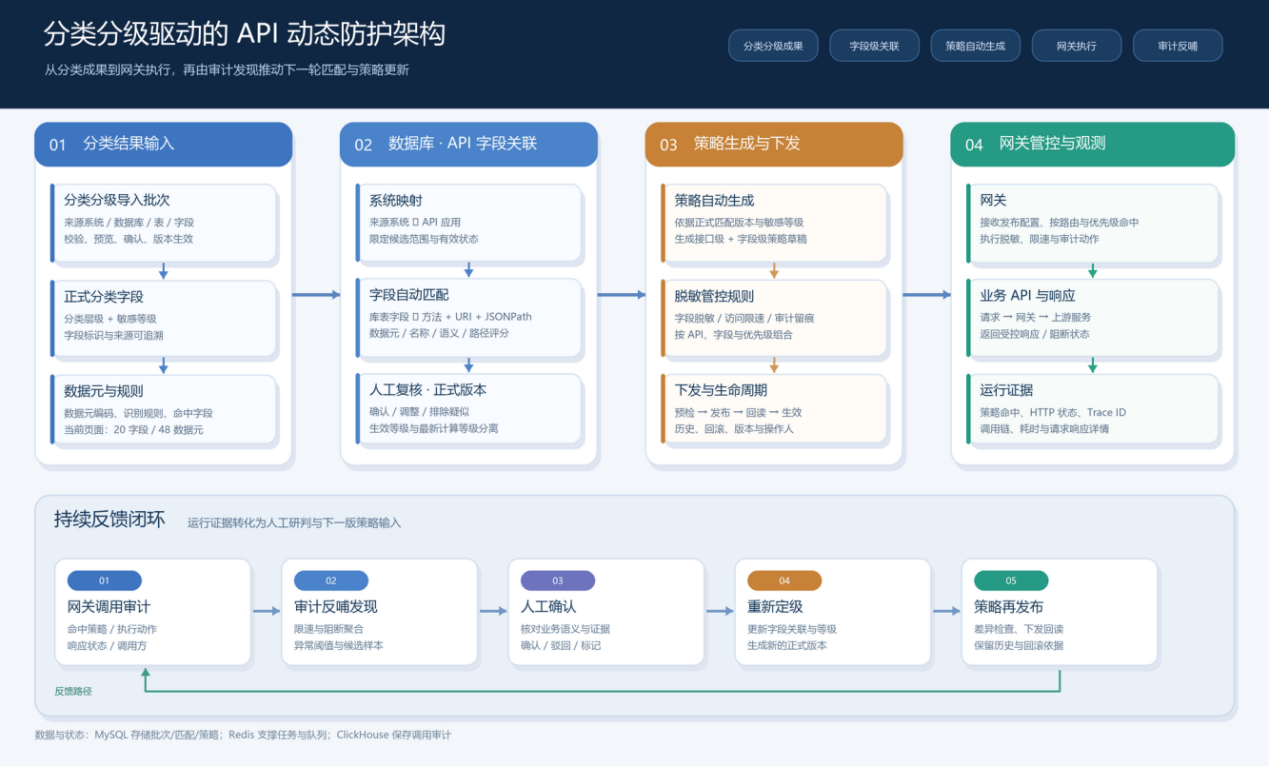
图1 分类分级驱动的API动态防护架构
三、关键技术
1.五维动态分级模型。按字段名(40%)、数据元别名(30%)、内容正则(15%)、业务场景(10%)、字段类型(5%)加权评分,字段等级继承标准数据元默认等级,接口等级按其返回字段的最高等级并结合业务场景综合判定,划分为L1低、L2中、L3高、L4极高四级;高风险场景自动升敏、风险解除自动降级。字段匹配与评分定级界面如图2所示。
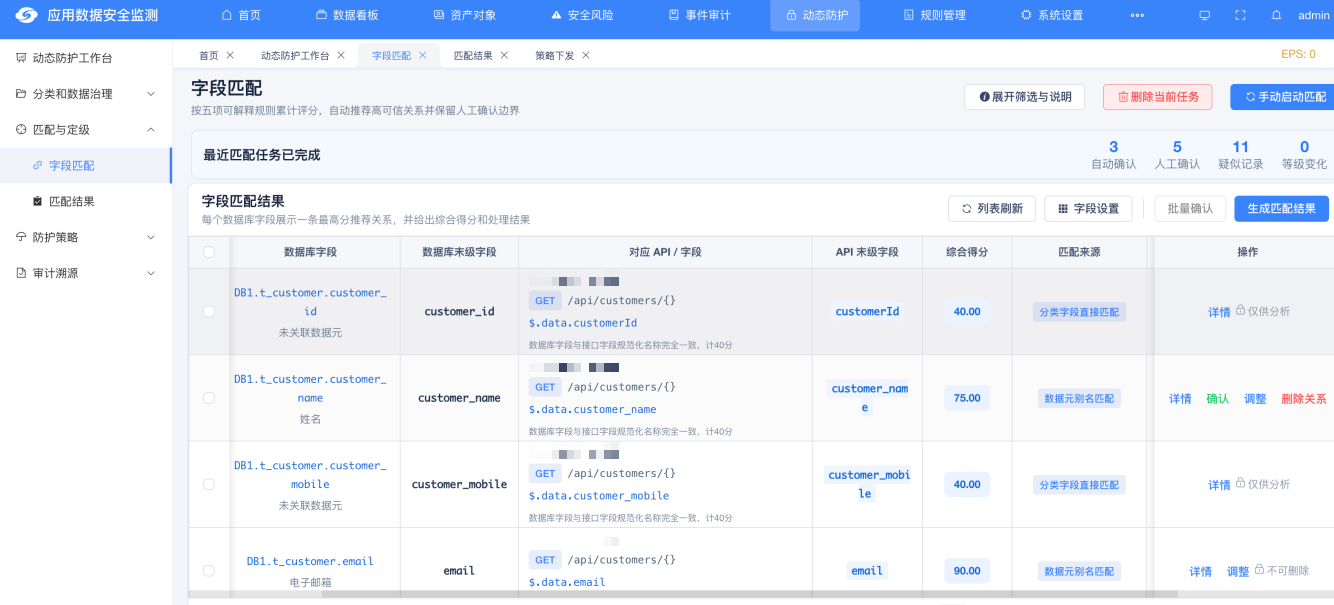
图2 字段匹配与五维评分定级界面
2.自适应防护策略。内置L1至L4分级防护策略模板,支持一键下发、批量下发与回滚;网关按数据等级自动执行字段级脱敏、访问限速、白名单访问控制、强鉴权与二次校验、异常阻断等措施,实现“一级一策、随级变策”。策略配置与下发界面如图3所示。
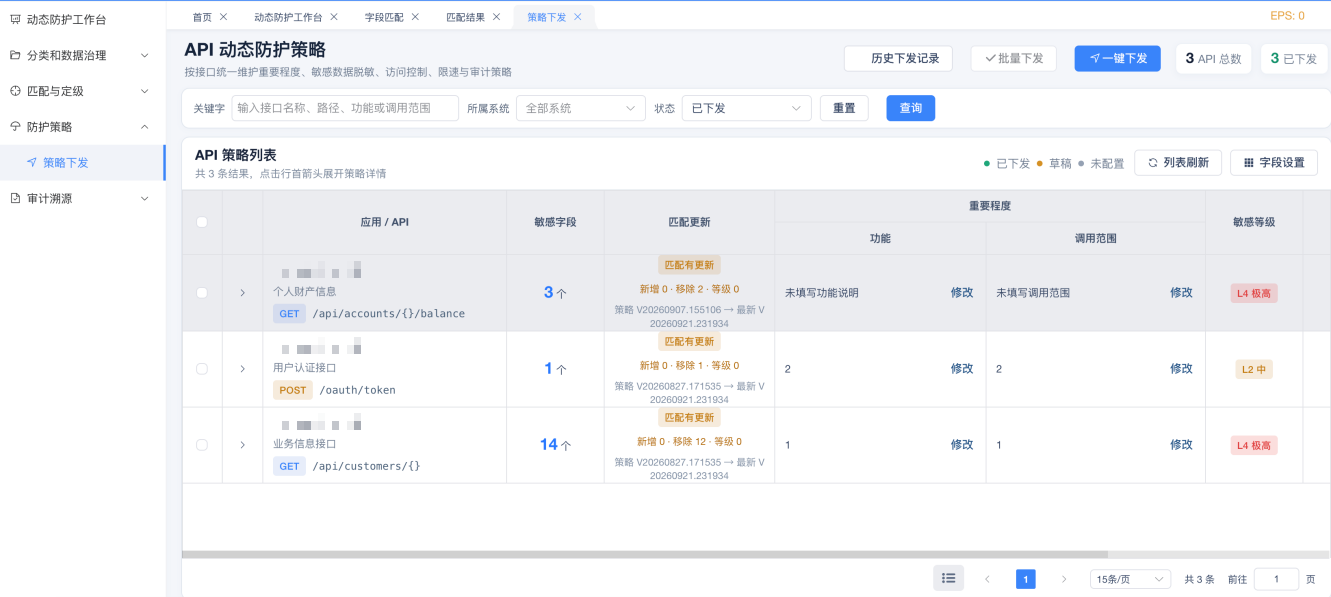
图3 API动态防护策略与一键下发界面
3.审计溯源与反哺。全量记录接口调用与策略执行情况,自动识别批量查询、越权调用、异常高频、异地访问、敏感字段过度返回等风险行为;审计发现经人工研判(确认发现、调整风险等级、误报)后反哺分级规则,形成持续改进闭环。
四、实施与试点验证
项目按“数据场景梳理—分级规则设计—引擎研发—网关联动—审计闭环—场景验证”路线推进,采用轻量化旁路部署,动态防护工作台逻辑串联部署于测试环境,对业务系统零改造。试点选取客户信息查询、账户余额查询、统一认证等典型接口,设计批量获取敏感数据、异地异常访问、越权调用、敏感字段过度返回等风险场景,验证了分级准确性、动态调级、防护联动、审计追溯与业务影响等关键指标。项目同步固化形成标准规范、技术方案、部署文档与运维手册。
五、应用成效与推广价值
项目实现策略生效时间由小时级缩短至分钟级、风险行为秒级识别与阻断,敏感数据操作全程可追溯、可定责,试点期间防护策略未影响正常业务访问。课题沉淀了“动态分级引擎+API网关+API审计平台”的通用方法与标准规范,平台配置化、一体化部署,对业务改造小、环境要求低,可按“先试点、后铺开”方式在全省农商行复制推广,为中小银行数据安全全域联防与动态防护提供了可落地、可配置、可扩展的实践范式。
责任编辑:佟桃梨
免责声明:
电子银行网发布的专栏、投稿以及征文相关文章,其文字、图片、视频均来源于作者投稿或转载自相关作品方;如涉及未经许可使用作品的问题,请您优先联系我们(联系邮箱:cebnet@cfca.com.cn,电话:400-880-9888),我们会第一时间核实,谢谢配合。


